2026년 10월 16일, 금융기관의 기술 도입과 보안 운영에서 주목할 국내 동향 5건과 해외 동향 5건을 정리했습니다. 10월 12~16일 발행된 원문을 바탕으로 실제 운영·구축 사례, 연구 결과와 향후 계획을 구분했습니다. 선정 기준은 금융 IT 업무에 미치는 영향과 원문 검증입니다.
국내 동향 5선
1. 금융위, 555개사 보안점검 결과 공개…관제·인증·패치가 다시 과제로
후속 변화 · 보안점검 결과와 개선 추진 | 원문 발행: 2026-10-14
핵심 요약
금융위원회는 10월 8일까지 진행한 금융권 555개사의 자체 점검에서 130개사가 일부 미흡사항을 보고했다고 14일 밝혔습니다. 주요 항목은 최신 보안패치, 지원 종료 시스템 관리, 24시간 관제, 외부시스템 인증·인가와 다중요소인증(MFA)입니다. AI 기반 공동관제와 위협정보 공유 확대 등은 검토·추진 단계입니다.
금융 IT 담당자에게 중요한 이유 (해석)
새 보안제품 도입과 함께 기존 통제가 실제로 작동하는지 확인할 필요를 보여 줍니다. 자체 점검의 적정 보고만으로 침해사고 예방 능력까지 보증되는 것은 아닙니다.
기술·운영 시사점 (해석)
- 외부 연결 자산의 패치·지원 종료 현황과 인증·인가 누락을 함께 점검할 수 있습니다.
- MDR(관리형 탐지·대응) 운영에서는 야간 경보 이후 누가 확인하고 차단을 승인하는지까지 확인하는 것이 중요합니다.
출처: 금융위원회 공식 보도자료
원문: https://fsc.go.kr/no010101/87927
2. 신한라이프 LICO 2.0, 반복 설계 변경을 버튼으로 처리
후속 변화 · 기존 가입설계 AI의 2.0 고도화 | 원문 발행: 2026-10-16 09:48 KST
핵심 요약
뉴스1은 신한라이프가 AI 가입설계 시스템 LICO 2.0을 출시했다고 16일 보도했습니다. 특약 추가·삭제, 가입금액·상품 변경 등 반복 작업을 버튼으로 처리하고 고객정보와 상품조건 변경을 설계안에 반영하도록 개선했다는 내용입니다. 추천 속도 35% 개선과 전체 가입설계 약 70% 활용은 신한라이프가 제시한 수치입니다.
금융 IT 담당자에게 중요한 이유 (해석)
자연어 입력과 명시적 버튼을 업무 특성에 맞게 조합한 사례입니다. 실제 도입을 평가할 때는 응답 속도와 함께 설계 결과의 일관성과 현장 사용 흐름을 살펴볼 수 있습니다.
기술·운영 시사점 (해석)
- 상품 규칙·고객정보가 바뀔 때 설계안에 정확하게 반영되는지, 설계사가 어떤 결과를 검토하는지 확인할 필요가 있습니다.
- 상담 준비·정보 탐색으로의 확장은 향후 계획입니다. 이번 발표만으로 자율 계약 체결이나 인수심사까지 도입했다고 볼 수는 없습니다.
출처: 뉴스1 · 신한라이프 발표 보도
원문: https://www.news1.kr/finance/insurance-card/6322114
3. 금융보안원, AI로 앱 실행 흐름 분석…50개 앱에서 취약점 17개 발견
연구 결과 공개 · 금융권 점검 적용은 예정 | 원문 발행: 2026-10-12
핵심 요약
금융보안원은 모바일 앱의 내부 코드와 실제 실행 과정의 동작·정보 흐름을 분석하는 보안위험 탐지 연구를 12일 공개했습니다. 실제 앱 50개 실험에서 취약점 17개를 발견했다고 밝혔습니다. 연구는 ISSTA 2026에서 발표됐으며, 이를 바탕으로 점검 프레임워크를 개발해 금융권 앱 보안점검에 활용하는 것은 향후 계획입니다.
금융 IT 담당자에게 중요한 이유 (해석)
외부 라이브러리와 운영체계 기능을 함께 사용하는 금융 앱은 소스 코드만 보는 점검에 한계가 생길 수 있습니다. 실행 중의 정보 흐름까지 살피는 연구가 실제 점검체계로 이어지는지 지켜볼 가치가 있습니다.
기술·운영 시사점 (해석)
- 모바일 앱 점검 범위에 외부 라이브러리·운영체계 연동과 실제 실행 시의 데이터 흐름이 포함되는지 확인할 수 있습니다.
- 17개 발견 수치를 전체 앱의 탐지율이나 금융권 사고 예방 성과로 읽지 않아야 합니다. 실험 대상과 취약점 판정·재현 조건을 함께 확인해야 합니다.
출처: 금융보안원 공식 보도자료
원문: https://www.fsec.or.kr/bbs/detail?bbsNo=12123&menuNo=69
4. 기업은행 백업 인프라 고도화…에어갭·변경 제한으로 복구 데이터 보호
구축 사례 공개 · 공급사 발표 | 원문 발행: 2026-10-13 09:47 KST
핵심 요약
전자신문은 델이 IBK기업은행 하남데이터센터에 백업·사이버 복원력 솔루션을 공급했다고 13일 보도했습니다. 델 설명에 따르면 전사 데이터의 원본 외에 백업 사본 3개를 두고, 별도 소산·재해복구센터로 복제합니다. 평상시 네트워크 연결을 차단하는 에어갭과 보존 기간 중 변경·삭제를 제한하는 리텐션 락을 적용했습니다.
금융 IT 담당자에게 중요한 이유 (해석)
보안 운영은 침입 차단과 탐지에 더해 사고 후 신뢰할 수 있는 데이터로 업무를 복구하는 과정까지 이어집니다. 운영 환경과 백업을 분리하는 구체적 금융권 구축 사례를 공급사 발표로 확인할 수 있습니다.
기술·운영 시사점 (해석)
- 백업 사본의 개수 외에도 운영망과 분리되는 시점, 보존 기간·변경 권한, 소산·재해복구센터의 역할을 확인할 수 있습니다.
- 솔루션 도입 사실과 실제 복구 능력은 구분해야 합니다. 복구 훈련의 성공 여부·소요 시간·데이터 손실 범위는 별도 검증 항목입니다.
출처: 전자신문 · 델 테크놀로지스 공급 발표 보도
원문: https://www.etnews.com/20261013000061
5. 우리은행, FDS·AML 협업 결과 공개…신규 AI 모니터링은 11월 예정
후속 변화 · 기존 운영 결과 공개와 11월 가동 계획 | 원문 발행: 2026-10-12 15:30 KST
핵심 요약
우리은행은 12일 기자간담회에서 이상금융거래탐지시스템(FDS)과 자금세탁방지(AML) 부서의 통합 대응 현황을 설명했습니다. 은행에 따르면 4~8월 의심정보 639건을 AML 부서에 전달해 추가 분석 후 83건을 의심거래보고(STR)했습니다. 신규 AI 모니터링은 11월 가동하고 연말까지 안정화할 계획이라고 밝혔습니다.
금융 IT 담당자에게 중요한 이유 (해석)
탐지 모델만 도입하는 것에 더해 탐지 결과를 다른 부서의 분석과 보고 업무로 연결하는 운영 구조를 보여 줍니다. 기존 운영 실적과 차세대 AI 구축 계획을 구분해 평가할 수 있는 사례입니다.
기술·운영 시사점 (해석)
- FDS 탐지정보가 AML 분석과 보고로 넘어가는 기준, 담당자·처리기한과 피드백 절차를 확인할 수 있습니다.
- STR 83건은 범죄 확정 건수나 AI가 자동 신고한 건수가 아닙니다. 향후 AI 모니터링은 오탐·미탐·고객 확인 및 사람의 대응 절차와 함께 평가해야 합니다.
출처: 연합뉴스 · 우리은행 금융사기예방 기자간담회 보도
원문: https://www.yna.co.kr/view/AKR20261012077151002
해외 동향 5선
1. FIS, AML 조사 AI 에이전트 상용 제공…사건 종결은 분석가가 확인
후속 변화 · 5월 발표에서 상용 제공으로 | 원문 발행: 2026-10-15
핵심 요약
FIS는 Anthropic의 지원을 받아 개발한 자금세탁방지(AML) 조사 에이전트를 미국 소재 은행에 상용 제공한다고 발표했습니다. 설계 파트너 Amalgamated Bank에는 배포가 진행 중이라고 밝혔습니다. FIS 설명에 따르면 Claude 모델과 자사 프라이빗 클라우드를 사용하며, 결과를 원천 기록에 연결하고 분석가 확인 없이 사건을 종결하지 못하도록 설계했습니다.
금융 IT 담당자에게 중요한 이유 (해석)
분산된 거래·고객 기록을 조사 자료로 모으는 업무에 AI를 연결한 사례입니다. 금융 IT팀은 생성 결과뿐 아니라 근거 추적, 기관별 권한 분리와 감사기록을 함께 살펴볼 수 있습니다.
기술·운영 시사점 (해석)
- 기존 모니터링·사건관리 시스템과의 연결 범위, 근거 자료 추적 및 최종 승인 기록을 도입 평가 항목으로 삼을 수 있습니다.
- 발표에 제시된 처리시간 단축 수치는 예상 효과이므로 운영 완료 후의 실측 성과와 구분해야 합니다.
출처: FIS 공식 발표
2. TD, 주담대 AI 에이전트 적용 확대…대출 실행·상환해지도 직원이 최종 확인
후속 변화 · 5월 사전심사 도입에서 실행·상환해지 업무로 확대 | 원문 발행: 2026-10-13
핵심 요약
캐나다 TD는 주택담보대출 사전심사에 이어 일부 대출 실행·상환해지 업무로 AI 에이전트 활용을 확대했다고 13일 밝혔습니다. 여러 시스템의 고객·부동산 정보를 모아 서류를 확인하고 불일치 가능성을 표시하며 직원 검토용 자료를 만듭니다. 은행은 대출 실행 단계의 초기 검토시간을 최대 절반으로 줄일 수 있다고 설명했습니다. 상환해지 명세서는 발급 전 직원이 최종 확인합니다.
금융 IT 담당자에게 중요한 이유 (해석)
금융기관이 AI를 복수 시스템의 정보 수집·문서 확인 흐름에 연결한 사례입니다. 담당자는 업무를 자동화하는 범위와 직원이 판단하는 지점을 함께 살펴볼 수 있습니다.
기술·운영 시사점 (해석)
- 정보의 출처, 불일치 표시와 직원의 검토 결과가 대출 업무 기록에 남는지 도입 평가에서 확인할 수 있습니다.
- 검토시간 단축은 TD의 설명입니다. 실제 운영에서는 적용 건수·오류율·재검토 시간까지 함께 측정할 필요가 있습니다.
출처: TD Bank Group 공식 발표
3. Starling, 영국 클라우드에서 거래 기반 AI 모델 개발…2027년 초 운영 목표
신규 발표 · 거래 기반 모델 개발·학습, 2027년 초 운영 목표 | 원문 발행: 2026-10-14
핵심 요약
영국 Starling은 NVIDIA의 지원을 받아 Civo의 영국 클라우드에서 거래 기반 파운데이션 모델(TFM)을 개발·학습 중이라고 14일 발표했습니다. 은행은 익명화한 150억 건 이상의 거래 데이터를 활용할 계획입니다. 운영 투입은 2027년 초가 목표이며, 먼저 기존 사기탐지 AI 서비스를 개선하고 이후 Starling Assistant를 고도화하겠다는 구상입니다.
금융 IT 담당자에게 중요한 이유 (해석)
은행의 자체 데이터 기반 모델 개발과 클라우드 공급자 집중위험 관리가 함께 다뤄진 사례입니다. 금융 IT팀은 모델 성능과 데이터 관할권·공급자 선택을 함께 검토하는 참고자료로 볼 수 있습니다.
기술·운영 시사점 (해석)
- 익명화 방식의 적정성, 학습데이터 접근권한, 데이터 처리·저장 위치를 모델 도입 평가에 포함할 수 있습니다.
- NVIDIA CUDA-X와 NeMo AutoModel을 사용하는 개발 계획입니다. 사기탐지 개선 효과와 실제 운영 성과는 배포 이후 확인해야 합니다.
출처: Starling Bank 공식 발표
원문: https://www.starlingbank.com/news/starling-backs-uk-sovereign-cloud/
4. HKMA, 책임·복원력·신뢰를 축으로 은행 AI 감독체계 발표
신규 발표 · 감독 프레임워크 | 원문 발행: 2026-10-15
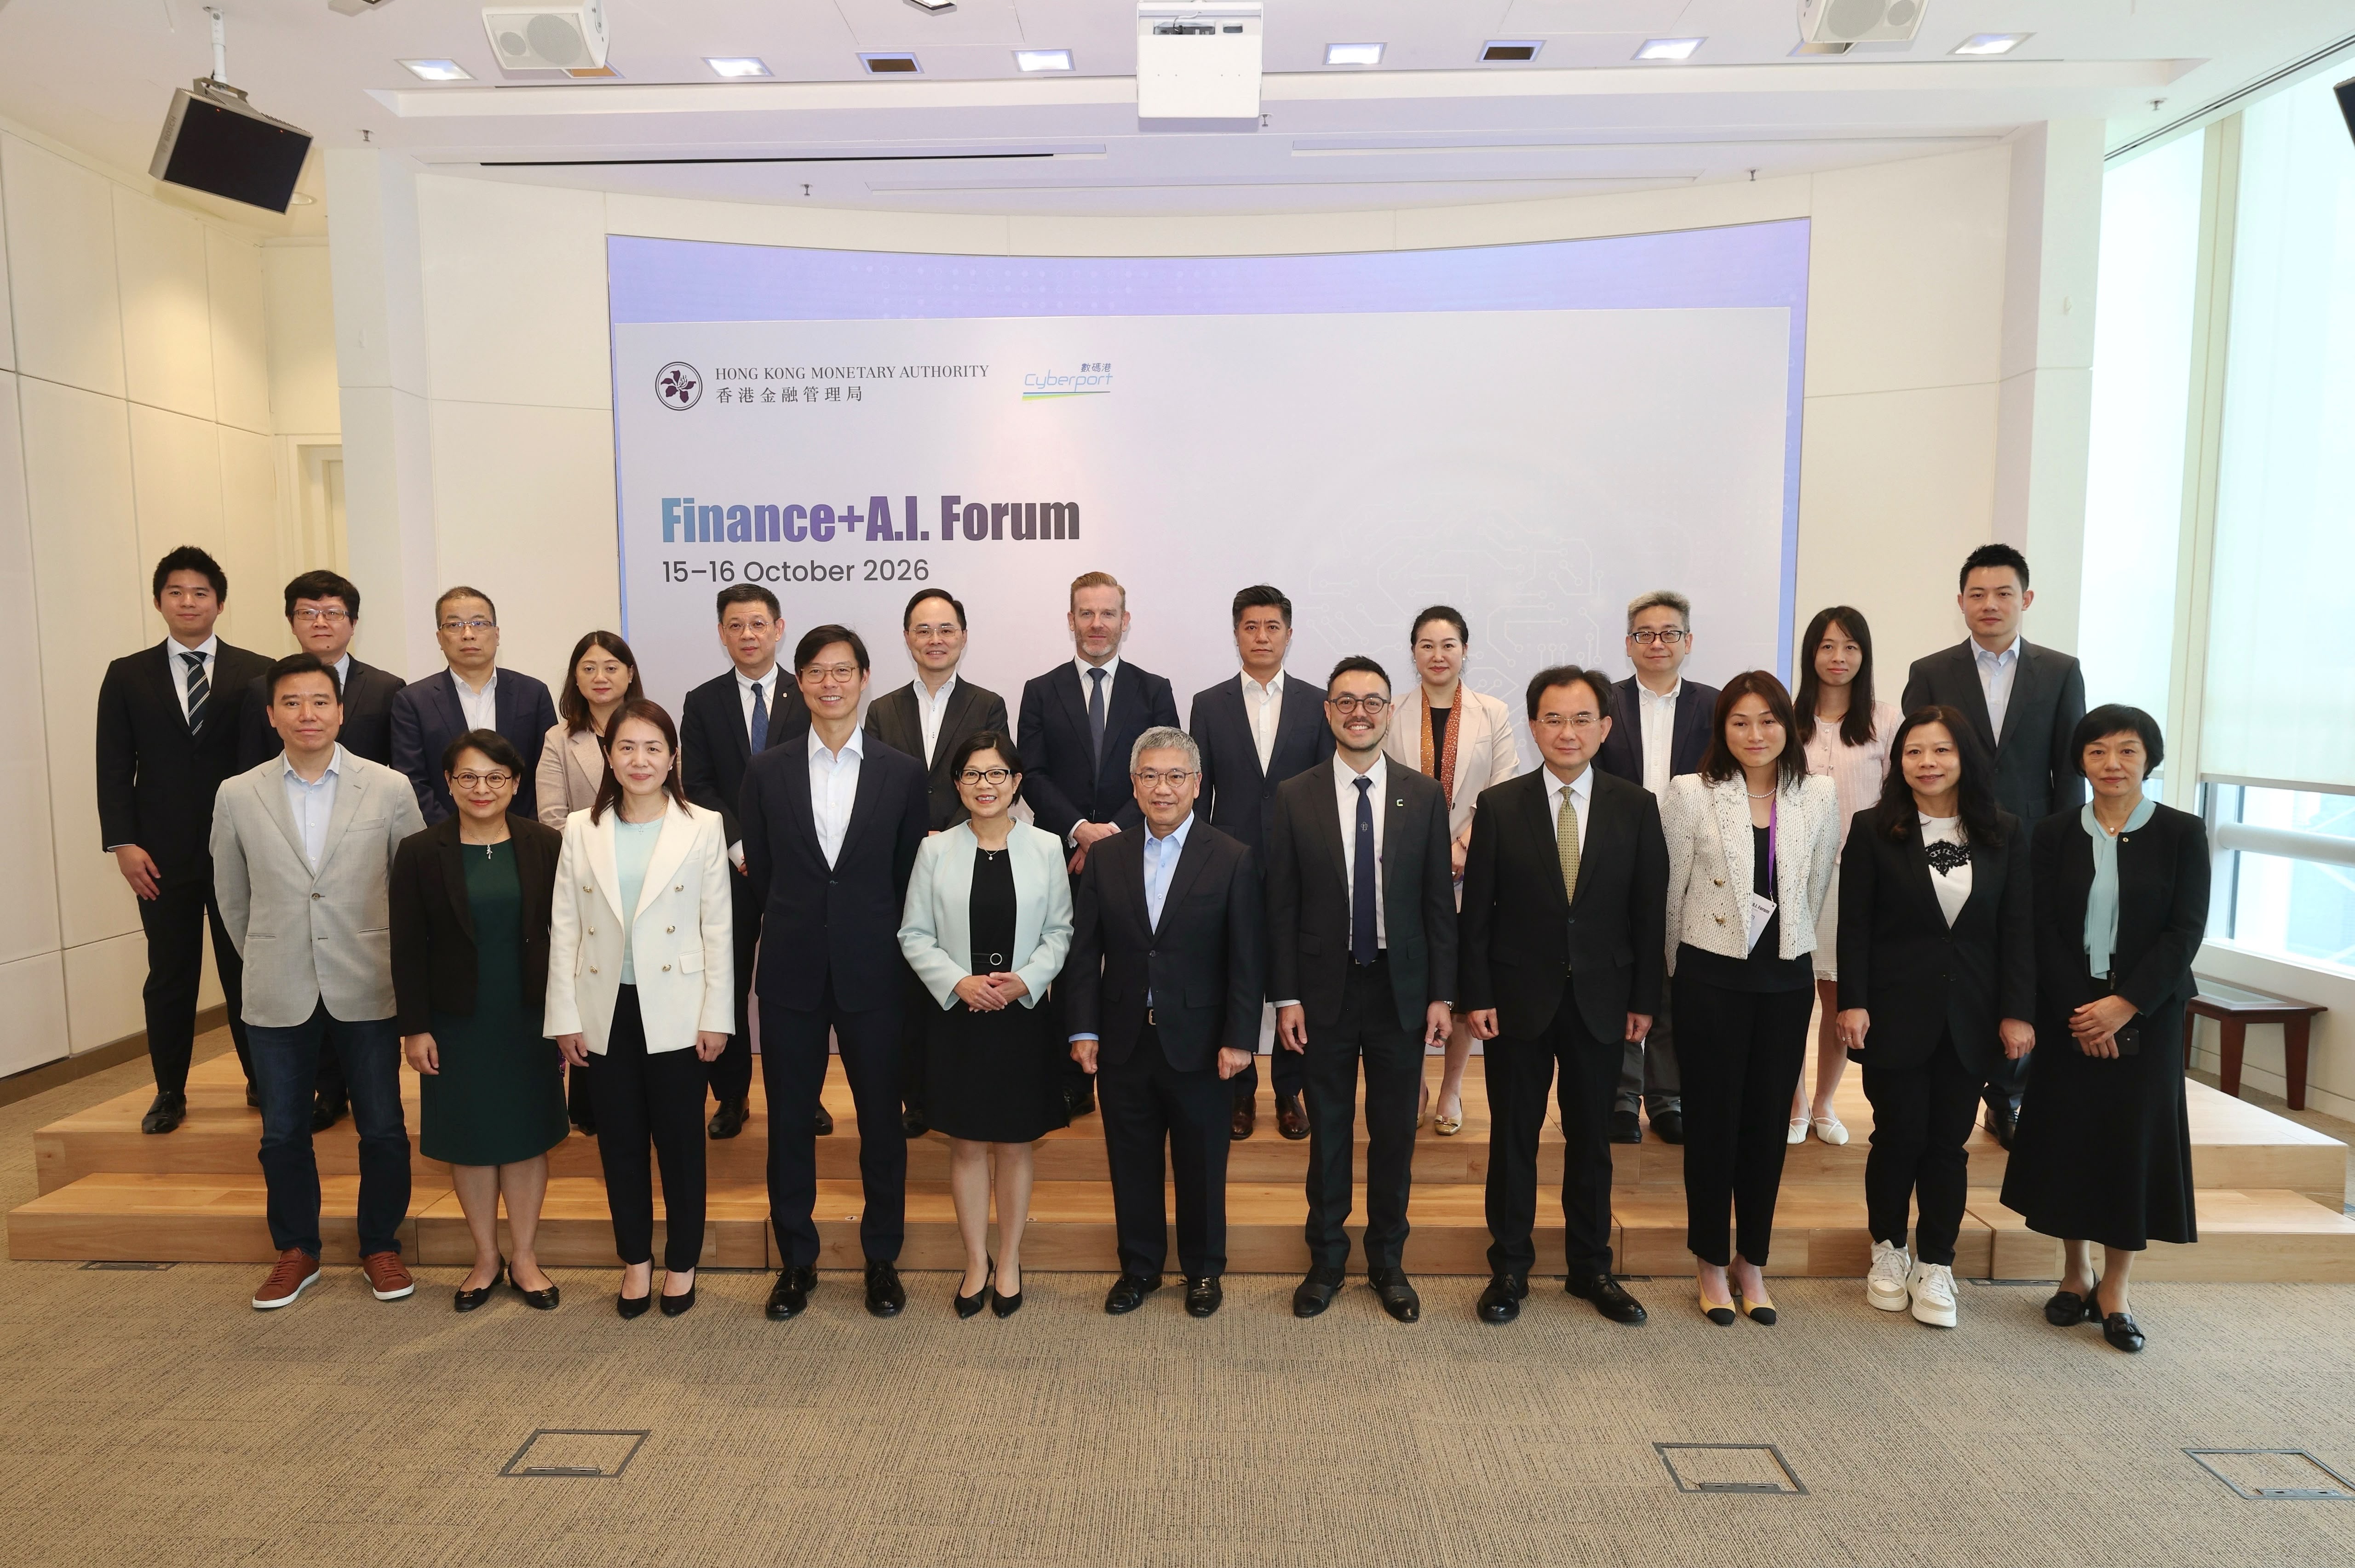
사진: HKMA · Finance+A.I. Forum · 원문
핵심 요약
HKMA는 은행의 책임 있는 AI 도입을 지원하는 ART 프레임워크를 발표했습니다. 책임(Accountability), 복원력(Resilience), 신뢰(Trust)가 세 축입니다. 최신 AI 감독지침은 발행했으며, 중요 AI 에이전트 등록과 효과적인 개입 장치 등을 다룰 에이전트 거버넌스 논의문은 앞으로 내놓을 예정입니다.
금융 IT 담당자에게 중요한 이유 (해석)
에이전트가 데이터와 도구에 접근해 업무를 실행할수록, 모델의 정확도와 함께 책임자·실행 한계·사람의 개입 절차가 중요해지는 방향을 보여 줍니다.
기술·운영 시사점 (해석)
- 국내 IT팀도 중요 에이전트 목록, 접근 도구·데이터, 승인자와 중단 절차를 정리하는 참고자료로 활용할 수 있습니다.
- 샌드박스 시험은 상용 운영과 구분해야 합니다. 예정 논의문을 확정 규정이나 한국 금융회사에 적용되는 의무로 해석해서는 안 됩니다.
출처: 홍콩금융관리국(HKMA) 공식 발표
원문: https://www.hkma.gov.hk/eng/news-and-media/press-releases/2026/10/20261015-3/
5. MDR 운영 보고서, 야간 대응과 경보 지표의 정의를 다시 묻다
신규 보고서 · 2025~26 회계연도 운영자료 | 원문 발행: 2026-10-13
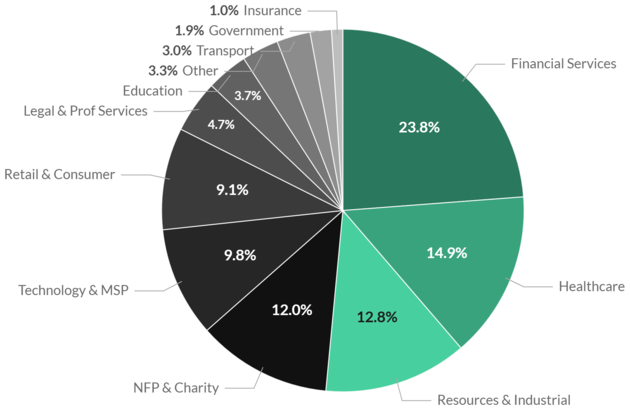
도표: Triskele Labs · 고객군 업종별 경보 분포 · 원문
핵심 요약
MDR 업체 Triskele Labs는 자사 고객의 2025~26 회계연도 경보 처리자료를 13일 공개했습니다. 보고서에 따르면 금융서비스가 경보의 약 4분의 1을 차지했고, 전체 고객군의 Critical 경보 중 52%가 업무시간 밖에 접수됐습니다. 이는 해당 업체의 고객·경보 구성에 관한 통계이며 금융권 전체의 침해사고 비율은 아닙니다.
금융 IT 담당자에게 중요한 이유 (해석)
금융회사가 MDR 성과를 비교할 때는 처리 속도의 숫자와 함께 측정 시작점·종료점과 야간 운영 조건을 확인해야 한다는 점을 보여 줍니다.
기술·운영 시사점 (해석)
- 이 보고서의 MTTD는 케이스 생성부터 분석가 배정까지의 시간입니다. 침해 발생부터 탐지까지 걸린 시간으로 읽으면 안 됩니다.
- 야간 경보 접수·분석가 배정·기관 통보·차단 승인에 각각 어떤 기준이 적용되는지 운영 협의에서 구분할 수 있습니다.
출처: Triskele Labs MDR 팀 자체 운영 보고서
원문: https://www.triskelelabs.com/resources/state-of-cyber-2026-mdr
'Develop+㈜ > - Comp▼Mar△' 카테고리의 다른 글
| [자동차 IT] 국내 2·해외 5 | 테슬라 로드스터 제어·V2X·차량 클라우드 | 2026.10.19 (0) | 2026.10.19 |
|---|---|
| [금융 IT 동향] 국내 5·해외 5 | AI 운영통제·보안패치·사이버 대응 (2026.10.19) (0) | 2026.10.19 |
| [자동차 IT] 국내동향 5선·해외동향 5선 | 통신·인포테인먼트·차량 소프트웨어 | 2026.10.16 (0) | 2026.10.16 |
| (AI구축사례) 은행권 AI구축 사례 (출처: BIKorea) (0) | 2026.03.18 |
| (AI구축사례) 우리은행 884억 ‘AI에이전트 구축’ 요건 분석(출처: BIKorea) (0) | 2026.03.18 |


